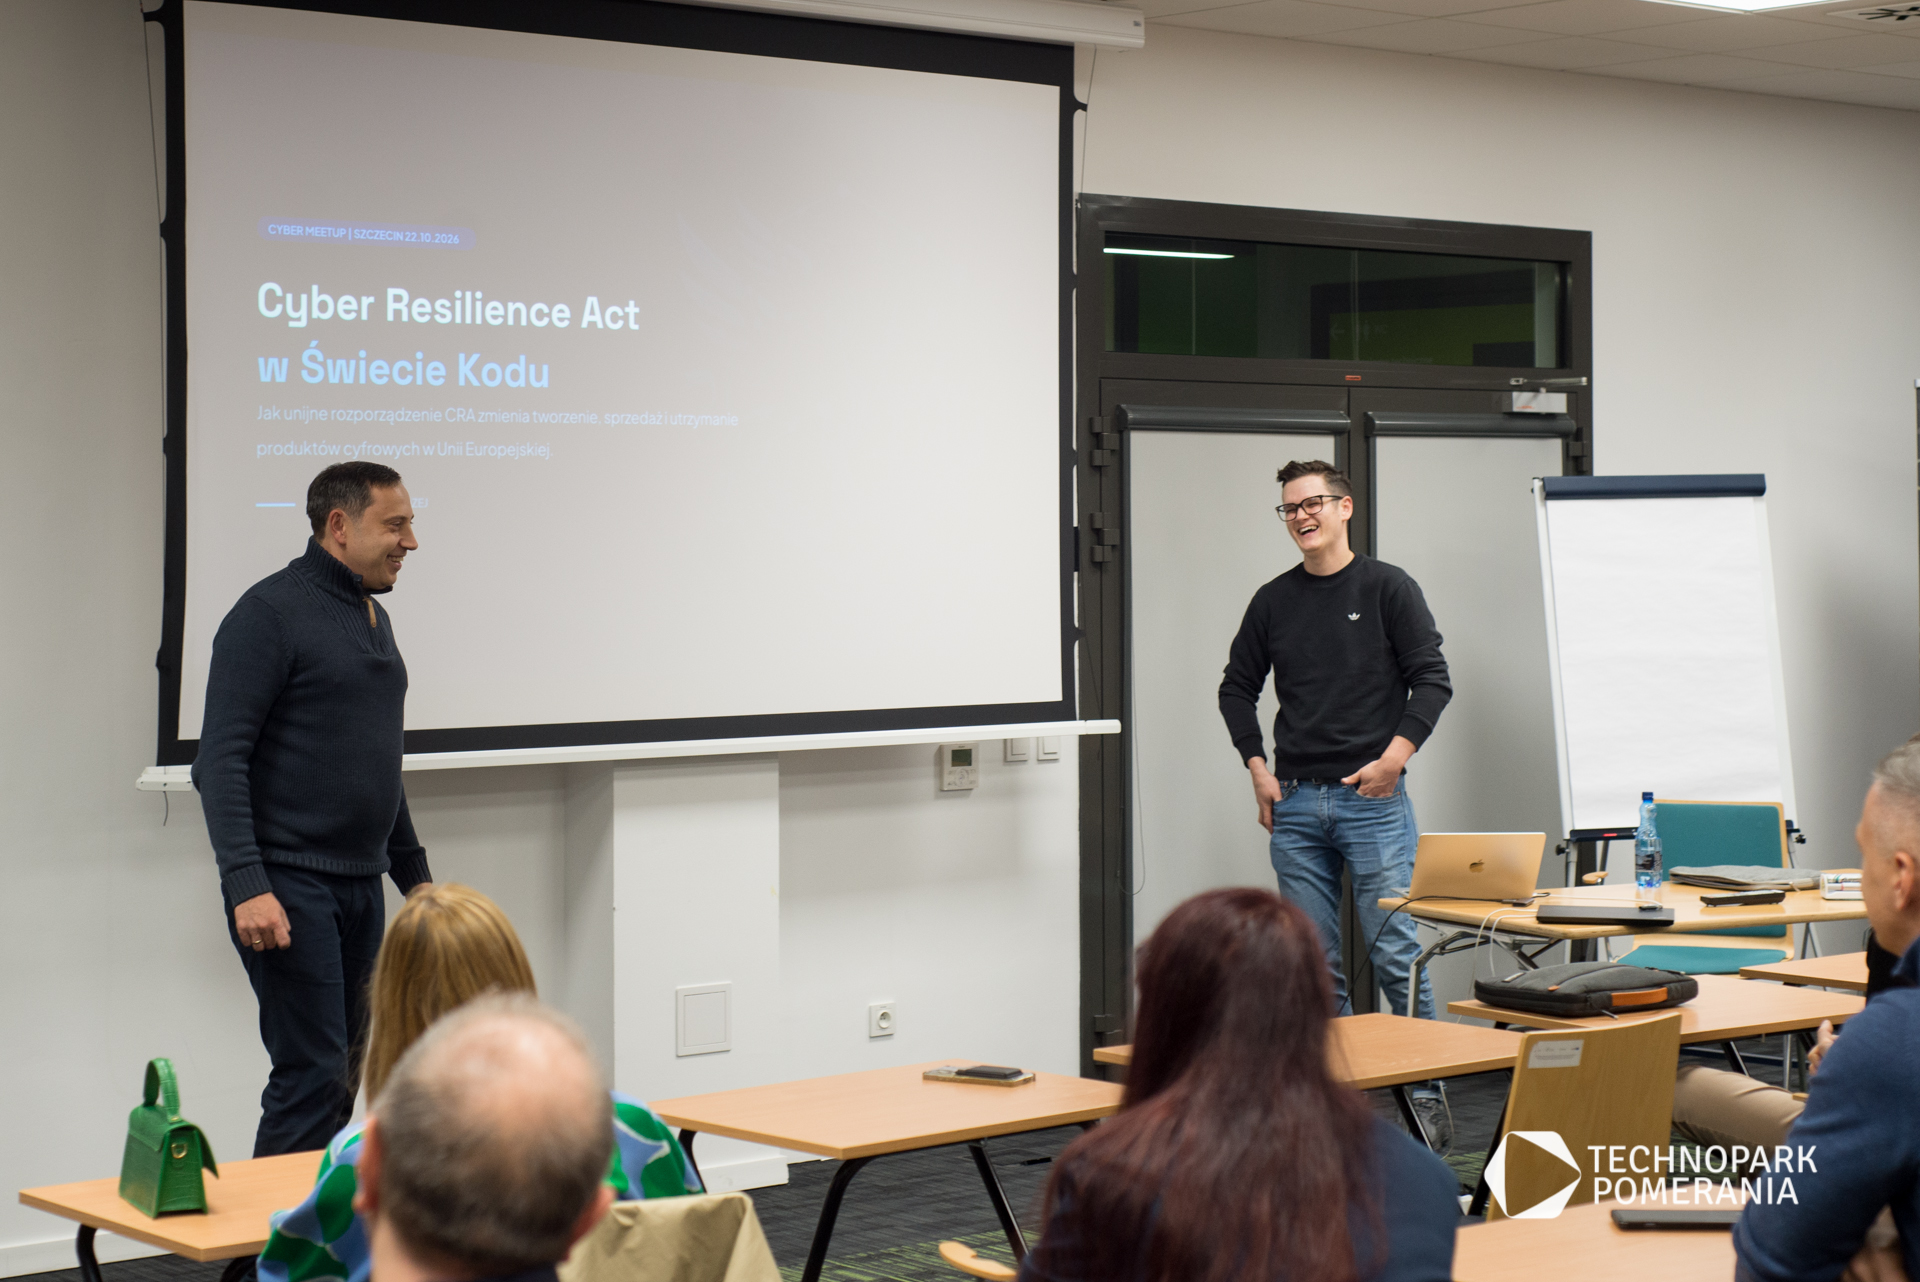
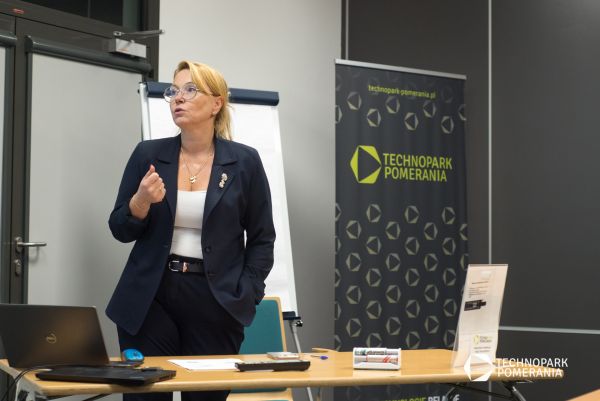
Firma może mieć komplet procedur, wykupiony monitoring i przeprowadzone audyty, a mimo to nie wiedzieć, jak zareagować na cyberatak. Z kolei producent aplikacji musi coraz poważniej traktować odpowiedzialność za bezpieczeństwo swojego produktu. Jak pogodzić nowe wymagania z realiami prowadzenia biznesu? O tym 22 października 2026 roku w Technoparku Pomerania w Szczecinie rozmawiali eksperci prawa, cyberbezpieczeństwa i przedstawiciele branży IT podczas spotkania CyberMeetUp.
CRA: producent oprogramowania odpowiada za jego bezpieczeństwo
Jedną z najważniejszych zmian dla branży technologicznej jest Cyber Resilience Act, czyli unijne rozporządzenie w sprawie cyberodporności. Jego celem jest zwiększenie bezpieczeństwa produktów zawierających elementy cyfrowe, w tym aplikacji, urządzeń inteligentnych i oprogramowania.
Dotychczas użytkownik często kupował produkt, którego bezpieczeństwo zależało od jego własnej wiedzy, konfiguracji i samodzielnego instalowania aktualizacji. CRA wzmacnia obowiązki producentów, wymagając uwzględnienia bezpieczeństwa już na etapie projektowania i rozwijania produktu.
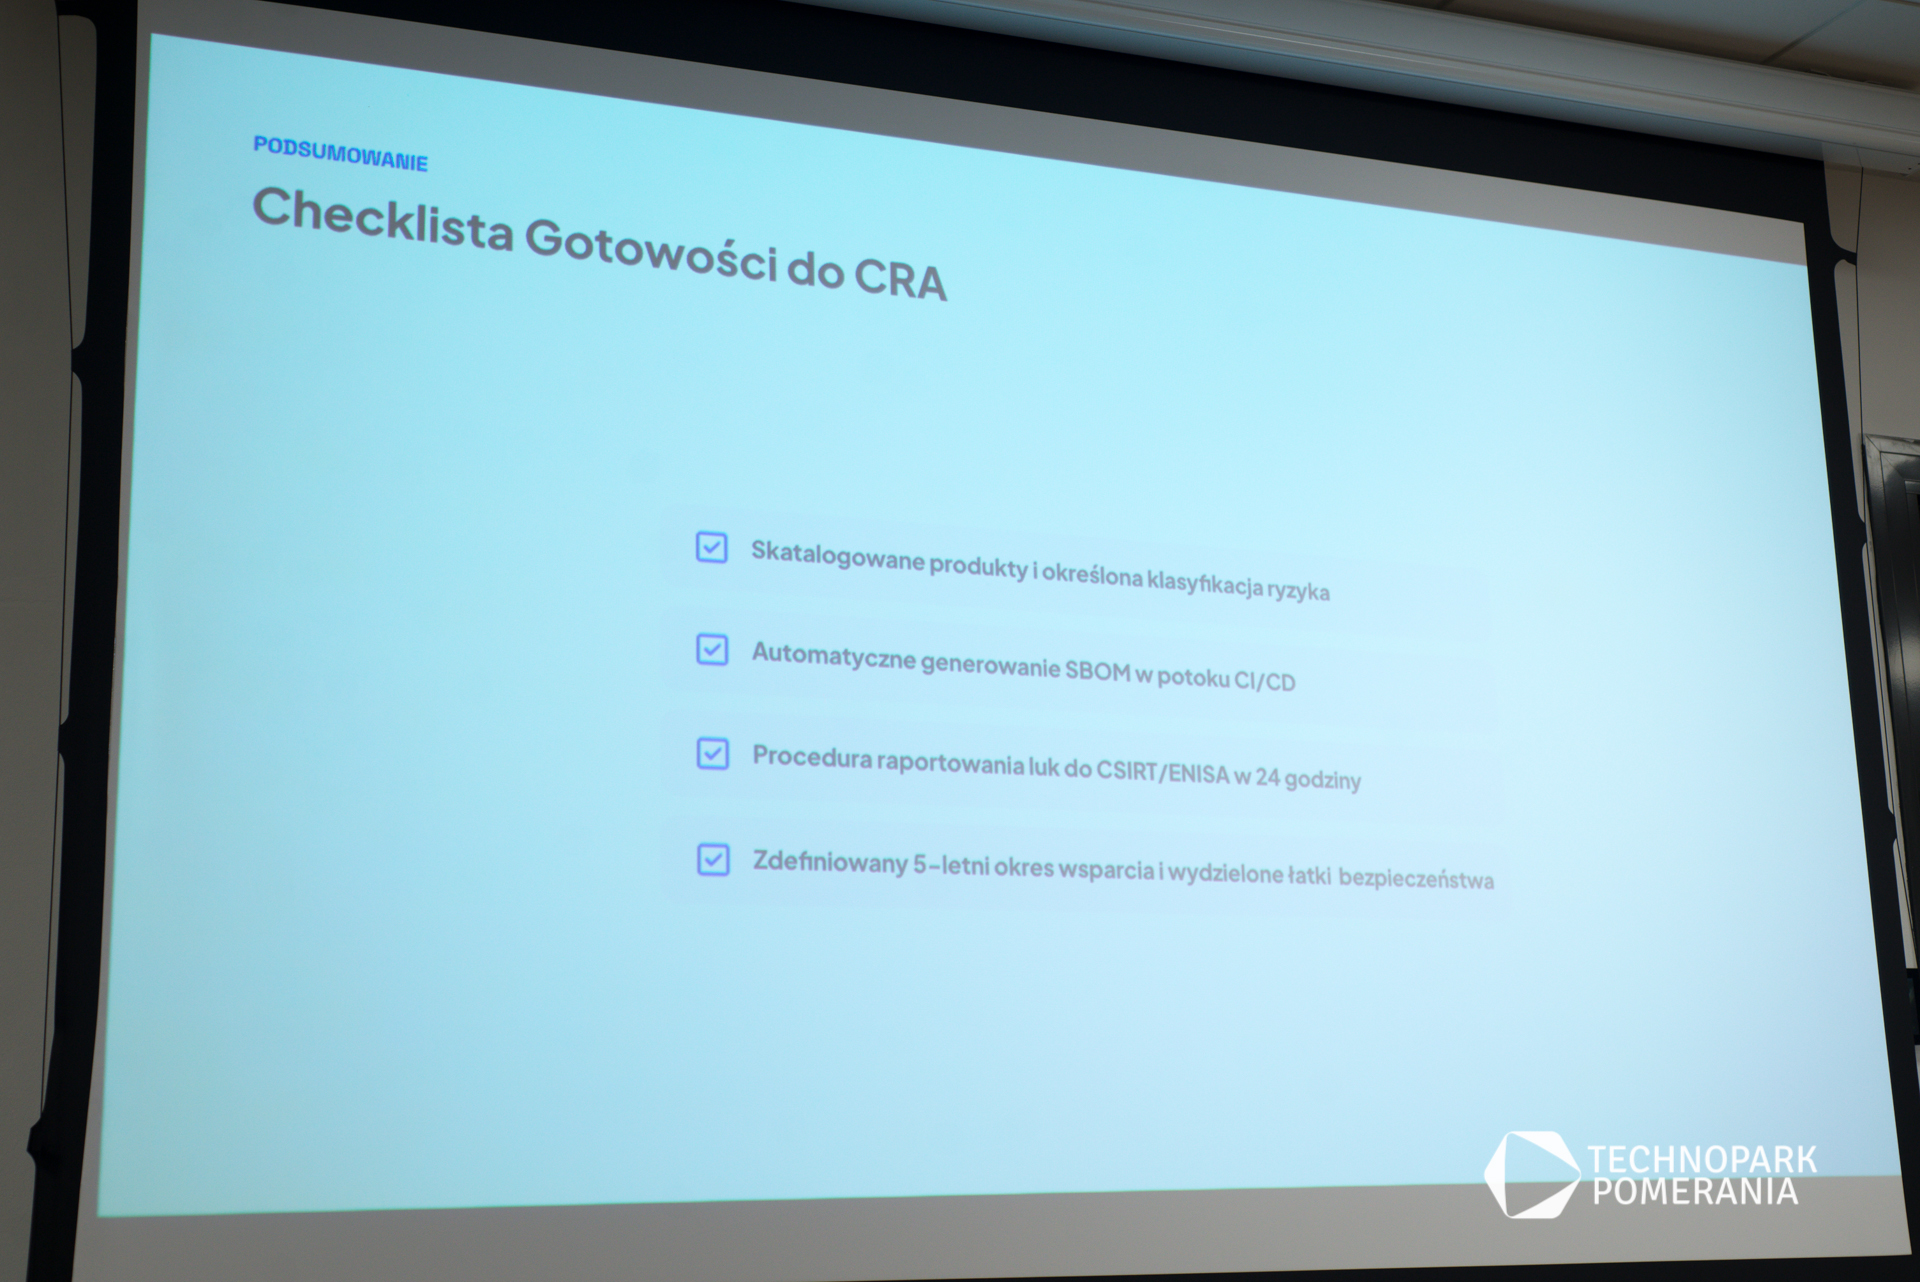
Jak wyjaśniał Krzysztof Korozej oznacza to konieczność dokumentowania procesu wytwarzania oprogramowania, zarządzania podatnościami i znajomości jego komponentów. Pomaga w tym SBOM (Software Bill of Materials), czyli ustrukturyzowana lista elementów, z których zbudowano aplikację. Można ją porównać do informacji o składzie produktu spożywczego.
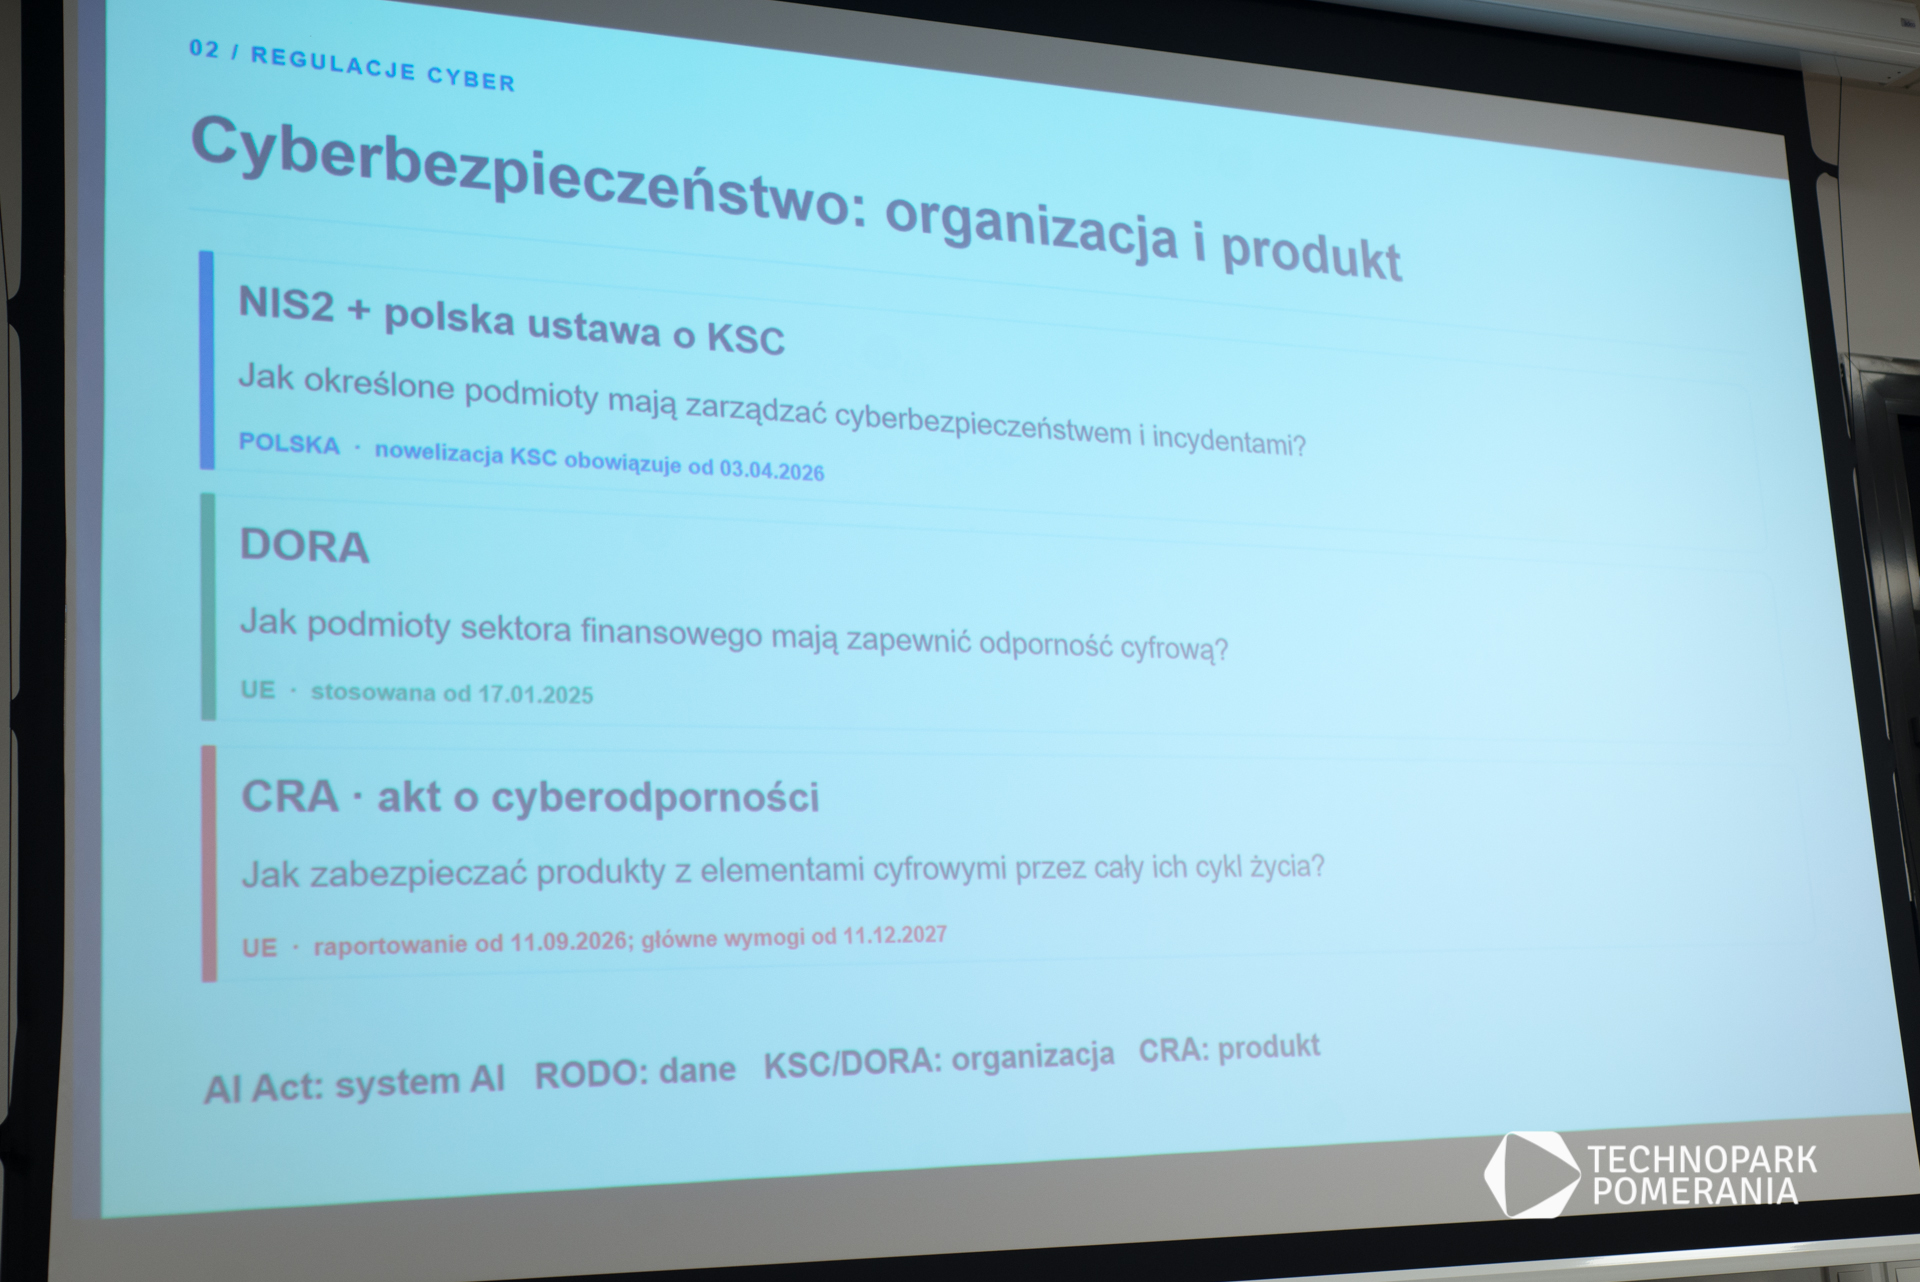
Zmiany mają konkretny harmonogram. Od 11 września 2026 roku obowiązują określone wymogi dotyczące zgłaszania aktywnie wykorzystywanych podatności i poważnych incydentów bezpieczeństwa. Główne wymagania CRA zaczną być stosowane 11 grudnia 2027 roku.
Dla przedsiębiorstw tworzących oprogramowanie oznacza to konieczność przeanalizowania własnych produktów, procesów programistycznych oraz zasad ich późniejszego utrzymania. Nie jest to wyzwanie zarezerwowane dla największych dostawców technologii. Przepisy mogą dotyczyć również niewielkich firm rozwijających komercyjne aplikacje.
NIS2: sam zakup systemu bezpieczeństwa nie wystarczy
Innym istotnym tematem była dyrektywa NIS2 i wdrażająca ją w Polsce nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa (KSC), która weszła w życie 3 kwietnia 2026 roku.
Nowe przepisy rozszerzają obowiązki w zakresie zarządzania cyberzagrożeniami na określone podmioty kluczowe i ważne. Dotyczą m.in. zarządzania ryzykiem, przygotowania organizacji do incydentów, ich zgłaszania oraz odpowiedzialności kierownictwa.
Podczas spotkania eksperci zwracali uwagę na problem pozornego bezpieczeństwa. Przedsiębiorstwo może kupić usługę monitorowania zagrożeń, ale jeśli jej działanie ogranicza się do wysyłania powiadomień, nie oznacza to jeszcze zdolności do powstrzymania ataku.
Istotne jest nie tylko wykrycie incydentu, ale również ustalenie, kto podejmuje decyzje, jakie działania należy wykonać i jak szybko organizacja może przywrócić normalne funkcjonowanie.
Dla firm i instytucji oznacza to potrzebę przejścia od samego dokumentowania bezpieczeństwa do rzeczywistego przygotowania na sytuacje kryzysowe. Obowiązki należy przy tym dobierać do zakresu działalności, wymagań prawnych i poziomu ryzyka.
AI Act: sztuczna inteligencja nie przejmuje odpowiedzialności za błędy
Dyskusja o AI Act wykroczyła poza same przepisy i skupiła się na praktycznych konsekwencjach korzystania ze sztucznej inteligencji. Joanna Martyniuk-Placha, radca prawny specjalizująca się w prawie nowych technologii, zwracała uwagę na dwa istotne zagrożenia: wykorzystywanie AI poza kontrolą organizacji oraz bezkrytyczne przyjmowanie generowanych przez nią odpowiedzi.
Pierwszym problemem jest zjawisko Shadow AI, czyli korzystanie przez pracowników z narzędzi sztucznej inteligencji bez wiedzy lub odpowiedniej kontroli pracodawcy. Wprowadzanie do zewnętrznych systemów dokumentów firmowych, danych klientów czy informacji poufnych może prowadzić do naruszenia zasad ochrony danych i tajemnicy przedsiębiorstwa.
Drugim zagrożeniem jest nadmierne zaufanie do technologii. Ekspertka przywołała przykład z warsztów prawniczych, gdzie studneci przygotowywali projekty uchwał, korzystając z AI, ale nie zweryfikowali wskazanych podstaw prawnych. To pokazuje, że problem nie polega wyłącznie na błędach generowanych przez modele językowe, lecz także na braku nawyku sprawdzania ich wyników.
AI Act wprowadza m.in. wymagania dotyczące przejrzystości określonych zastosowań sztucznej inteligencji oraz rozwijania kompetencji osób, które z niej korzystają. Dla przedsiębiorstw oznacza to potrzebę ustalenia jasnych zasad: z jakich narzędzi mogą korzystać pracownicy, jakie dane mogą im powierzać i kto odpowiada za weryfikację rezultatów. Sama technologia nie zastąpi bowiem wiedzy i odpowiedzialności człowieka.
AI zastąpi juniorów. Ale kto zostanie seniorem?
Sztuczna inteligencja potrafi dziś wykonywać zadania, które dotychczas powierzano początkującym programistom i analitykom. Dla przedsiębiorcy oznacza to możliwość ograniczenia kosztów i przyspieszenia pracy. Powstaje jednak pytanie o długoterminowe konsekwencje takiej decyzji.
To właśnie wykonując prostsze zadania, początkujący specjaliści zdobywają doświadczenie, uczą się rozpoznawać błędy i rozumieć złożone problemy. Jeśli firmy całkowicie zrezygnują z tego etapu rozwoju pracowników, mogą w przyszłości mieć trudności ze znalezieniem doświadczonych ekspertów.
Automatyzacja stawia więc przed przedsiębiorstwami nie tylko pytanie o oszczędności, ale również o sposób kształcenia przyszłych kadr.
Więcej regulacji nie zawsze oznacza więcej bezpieczeństwa
Ważną częścią spotkania była również dyskusja o kosztach wdrażania nowych przepisów, szczególnie z perspektywy małych i średnich przedsiębiorstw oraz startupów.
Duże organizacje dysponują zespołami prawnymi, specjalistami ds. zgodności i rozbudowanymi działami bezpieczeństwa. W niewielkiej firmie technologicznej te same zadania mogą obciążać kilkuosobowy zespół, który równocześnie rozwija produkt i zdobywa klientów.
Uczestnicy zwracali uwagę na ryzyko nadmiernej biurokratyzacji bezpieczeństwa. Kolejne regulacje mają chronić użytkowników i zwiększać odporność gospodarki, jednak ich wdrażanie powinno uwzględniać wielkość organizacji oraz rzeczywiste zagrożenia.
W przeciwnym razie część przedsiębiorców może przeznaczać coraz więcej zasobów na wykazywanie zgodności z przepisami, zamiast na realne podnoszenie poziomu ochrony.
Cyberodporność zaczyna się od świadomości
CyberMeetUp pokazał, że rozmowa o bezpieczeństwie technologii nie może ograniczać się do konfiguracji systemów i interpretacji przepisów. Obejmuje również zarządzanie przedsiębiorstwem, koszty prowadzenia działalności, edukację i rozwój kompetencji.
Wspólnym mianownikiem dyskusji była cyberodporność, rozumiana nie jako obietnica całkowitego wyeliminowania zagrożeń, lecz jako zdolność organizacji (i pojedynczych ludzi) do ich rozpoznawania, ograniczania skutków i przywracania działalności po incydencie.
Dla przedsiębiorcy oznacza to konieczność odpowiedzi na kilka podstawowych pytań: czy nasze produkty i usługi podlegają nowym wymaganiom, czy znamy zagrożenia związane z wykorzystywanymi technologiami oraz czy pracownicy wiedzą, jak zareagować w sytuacji kryzysowej?
Spotkania takie jak CyberMeetUp tworzą przestrzeń do wymiany doświadczeń praktyków. Technopark Pomerania udostępnia ją lokalnemu środowisku technologicznemu, przedsiębiorcom i ekspertom, dla których bezpieczeństwo cyfrowe staje się coraz ważniejszym elementem codziennej działalności. Jeśli chcesz zorganizować podobne spotkanie dla swojego zespołu, zobacz ofertę naszych sal konferencyjnych.